
Phishing oziroma ribarjenje za podatki je ena najpogostejših oblik spletnih prevar. Goljufi se v sporočilih izdajajo za banke, dostavne službe, spletne trgovine, državne institucije in druga podjetja ali organizacije, ki jim zaupate.
Njihov cilj je, da vas prepričajo v klik na povezavo in v vnos podatkov na lažni spletni strani. Najpogosteje poskušajo pridobiti podatke o plačilni kartici, gesla ali podatke za dostop do spletne banke.
Sporočilo je lahko videti povsem legitimno. Napadalci ga zanalašč kreirajo na način, da ga vi ne bi prepoznali kot lažnega. V njem vas na primer obvestijo, da morate potrditi dostavo paketa, vnesti podatke bančne kartice za prejetje kupnine, potrditi svoje podatke ali preprečiti blokado računa.
Prepoznate phishing sporočilo? Posredujte ga
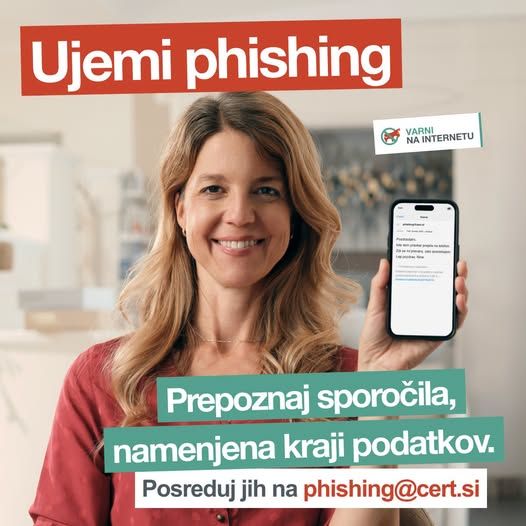
Zelo verjetno ste phishing sporočilo že kdaj prejeli. Morda ste ga prepoznali in ga preprosto izbrisali. Tokrat pa naredite še en korak. Posredujte ga SI-CERT-u na naslov: phishing@cert.si.
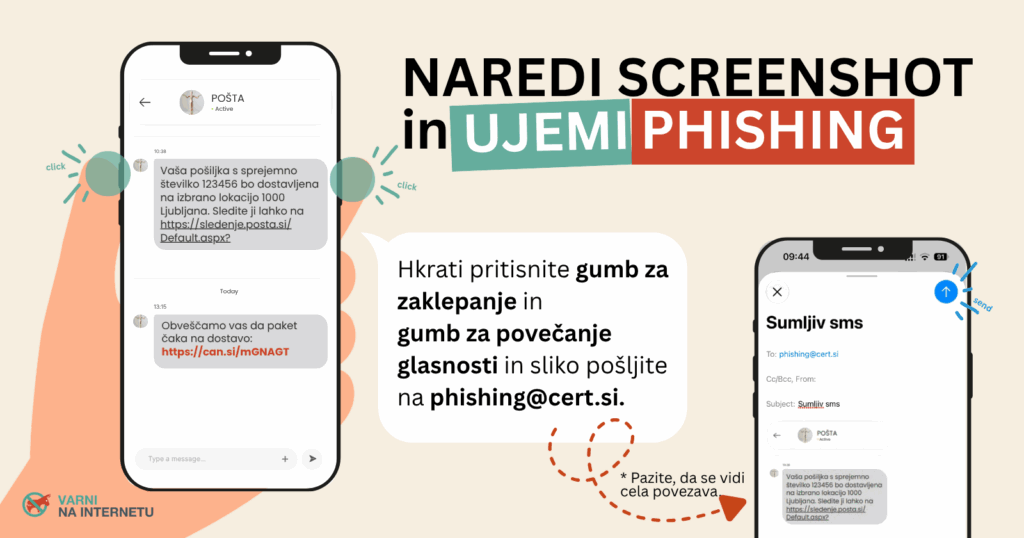
Če gre za SMS-sporočilo, lahko posredujete posnetek zaslona. Pomembno je, da je na njem vidna celotna povezava, ki jo sporočilo vsebuje. Postopek je hiter in enostaven, vaše preprosto dejanje pa pomaga zaščititi druge.
Strokovnjaki na SI-CERT-u prejeta phishing sporočila analizirajo, izluščijo naslove URL in potrdijo, da gre za phishing. Nato jih v avtomatiziranem postopku pošljejo na zadrževalne sezname brskalnikov, ki obiskovalcem ob obisku phishing strani prikažejo opozorilo in tako onemogočijo vpis podatkov (gesla, podatke kreditnih kartic ipd.)
Spletna stran, namenjena kraji podatkov se tako znajde na seznamu škodljivih spletnih mest. To pomeni, da bo uporabnik, ki phishinga ni prepoznal in je kliknil povezavo, pravočasno opozorjen, da je spletno mesto nevarno.
Prav zato lahko vaše posredovano sporočilo pomaga preprečiti naslednjo žrtev.
Niste prepričani, ali gre za phishing?
Če niste prepričani, ali je sporočilo pristno ali lažno, si vzemite čas in preverite.
Ne klikajte povezave v sporočilu. Če naj bi vas kontaktirala banka, dostavna služba ali druga organizacija, uporabite uradne kontaktne podatke in jih pokličite oziroma obiščite njihovo spletno stran tako, da naslov v brskalnik vnesete sami.
Včasih do phishing napada pride tudi tam, kjer to najmanj pričakujete. Če prodajate na spletnih oglasnikih in vas kupec poskuša prepričati, da na spletni strani dostavne službe vnesete podatke bančne kartice, da boste prejeli kupnino, gre tudi za phishing napad.